Montrer le sommaire Cacher le sommaire
- Ce qui change concrètement au 2 août 2026
- Êtes-vous fournisseur ou déployeur d’un système d’IA ?
- Les quatre niveaux de risque et où se situent les usages courants d’une PME
- L’obligation de littératie IA : ce que l’article 4 demande vraiment
- Les obligations de transparence quand un agent IA échange avec vos clients
- Ce qu’il faut documenter, et ce qui ne sert à rien
- Les sanctions : les vrais plafonds et à qui ils s’appliquent
- AI Act TPE PME : la checklist de mise en conformité réaliste
- Les erreurs d’interprétation les plus fréquentes
- Votre PME est-elle prête pour l’AI Act ?
- FAQ — AI Act et obligations des TPE et PME
- Qu’est-ce qui s’applique exactement au 2 août 2026 pour une entreprise ?
- Ma PME est-elle fournisseur ou déployeur au sens de l’AI Act ?
- Un agent IA qui répond à mes clients doit-il annoncer qu’il est une IA ?
- Quelles sanctions risque réellement une TPE au titre de l’AI Act ?
- En quoi consiste l’obligation de littératie IA pour une petite équipe ?
- Faut-il tenir un registre des usages d’IA dans une PME ?
- L’AI Act dispense-t-il de la conformité RGPD ?
Comprendre l’AI Act quand on dirige une TPE ou une PME revient à trier entre deux discours contradictoires : d’un côté des titres sur des amendes de 35 millions d’euros, de l’autre l’idée qu’il ne s’agirait que d’une affaire de grands groupes. Le règlement (UE) 2024/1689 impose en réalité des obligations graduées selon le rôle que vous occupez et le risque de votre usage. Pour l’immense majorité des entreprises de moins de cinquante salariés qui utilisent l’IA pour leurs relances, leur support ou leurs contenus, ces obligations tiennent en quelques heures de travail.
Le 2 août 2026 marque une étape réelle : un bloc précis d’obligations devient exigible, dont celles de transparence qui visent directement les agents conversationnels. Cet article détaille ce qui vous incombe, ce qui ne vous incombe pas, et comment le documenter sans mobiliser un cabinet d’avocats.
Ce qui change concrètement au 2 août 2026
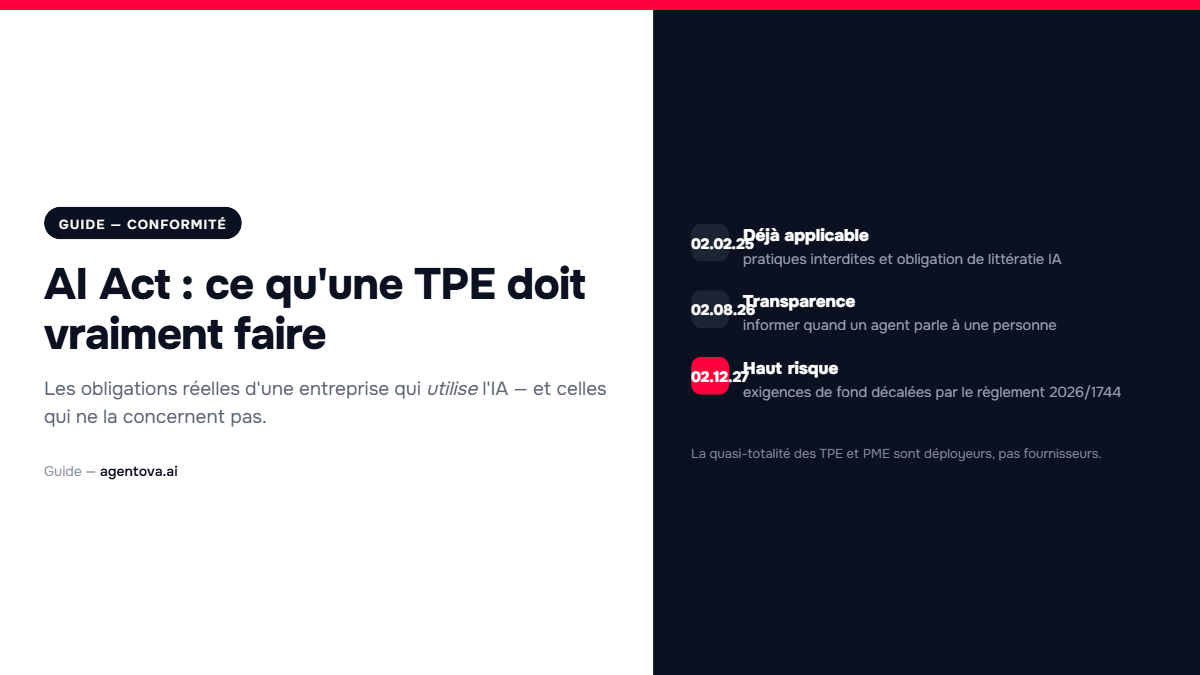
Le règlement est entré en vigueur le 1er août 2024, mais son application est échelonnée par l’article 113. Le 2 février 2025, les chapitres I et II sont devenus applicables : interdictions de l’article 5 et littératie IA de l’article 4. Le 2 août 2025 sont entrées en application les règles sur les modèles d’IA à usage général, la gouvernance et le chapitre XII relatif aux sanctions ; c’est aussi la date à laquelle les États membres devaient notifier leur régime national de sanctions.

Le 2 août 2026 est la date d’application générale. Pour une entreprise utilisatrice, l’effet concret tient en un point : les obligations de transparence de l’article 50 deviennent exigibles. Le paquet dit « Digital Omnibus », devenu le règlement (UE) 2026/1744 publié au Journal officiel de l’Union européenne le 24 juillet 2026 et entré en vigueur le 27 juillet, reporte les exigences de fond sur les systèmes à haut risque : au 2 décembre 2027 pour les systèmes autonomes de l’annexe III, au 2 août 2028 pour ceux intégrés à des produits réglementés. L’article 50 n’a pas été reporté ; seule une tolérance jusqu’au 2 décembre 2026 vaut pour le marquage des contenus générés par des systèmes déjà sur le marché. La marche est donc moins haute qu’annoncé, mais bien réelle sur la transparence.
Êtes-vous fournisseur ou déployeur d’un système d’IA ?
Elle se tranche en une minute. L’article 3, point 3 définit le fournisseur comme la personne qui développe un système d’IA, ou le fait développer, et le met sur le marché ou en service sous son propre nom. Le point 4 définit le déployeur comme la personne qui utilise un système d’IA sous sa propre autorité, hors usage personnel non professionnel.
La méthode pratique tient en trois questions. Avez-vous développé ou fait développer le système, plutôt que souscrit à un service existant ? Le commercialisez-vous sous votre marque ? En modifiez-vous la finalité au-delà de ce que prévoit l’éditeur ? Trois « non » font de vous un déployeur. Si ces deux termes vous arrêtent, ils sont définis, avec une quarantaine d’autres, dans notre glossaire de l’IA pour dirigeants.
Une confusion mérite d’être levée. L’article 25 permet de requalifier un déployeur en fournisseur, notamment s’il appose sa marque sur le système ou le modifie substantiellement, mais ce mécanisme ne vise que les systèmes à haut risque. Personnaliser un agent conversationnel, lui donner un prénom et l’habiller à vos couleurs ne vous transforme donc pas en fournisseur.
Les quatre niveaux de risque et où se situent les usages courants d’une PME
Le risque inacceptable couvre les pratiques interdites de l’article 5 : notation sociale généralisée, techniques subliminales manipulatrices, exploitation de la vulnérabilité liée à l’âge ou au handicap, certaines formes de reconnaissance des émotions au travail. Elles sont prohibées depuis le 2 février 2025, sans seuil de taille d’entreprise.
Le risque élevé couvre les systèmes de l’annexe III et ceux intégrés à des produits réglementés : biométrie, infrastructures critiques, éducation, emploi, services essentiels, justice, migration. C’est là que se concentrent les obligations lourdes, et ce bloc qu’a reporté le Digital Omnibus. Le risque limité appelle une simple obligation d’information : systèmes qui interagissent avec des personnes physiques ou génèrent du contenu. Le risque minimal ne déclenche aucune obligation spécifique.
Dans une TPE ou une PME, la prospection, la réponse aux demandes clients, la rédaction de contenus, la planification d’agenda ou l’analyse de données internes relèvent du risque minimal ou limité dans l’immense majorité des cas — ce sont précisément les usages que décrivent notre guide pour les agences immobilières et nos cas Celesty et Mandyben Formation. Un point de vigilance toutefois : le recrutement — tri automatisé de candidatures, évaluation de candidats — figure à l’annexe III et bascule en haut risque, tout comme l’évaluation automatisée des performances des salariés.
| Niveau de risque | Ce que prévoit le règlement | Où se situent les usages courants en TPE-PME |
|---|---|---|
| Inacceptable | Usage interdit dans l’Union européenne | Notation sociale, manipulation des comportements, reconnaissance des émotions sur le lieu de travail |
| Élevé | Obligations lourdes : documentation technique, gestion des risques, supervision humaine, journalisation | Tri automatisé de candidatures et décisions RH, accès au crédit, sécurité des produits |
| Limité | Obligations de transparence : la personne doit savoir qu’elle s’adresse à une IA et qu’un contenu a été généré | Agent conversationnel sur un site, réponse automatisée par e-mail ou messagerie, visuels générés |
| Minimal | Aucune obligation spécifique au titre du règlement | Rédaction assistée, traduction, synthèse de documents, analyses internes |
L’obligation de littératie IA : ce que l’article 4 demande vraiment
L’article 4 impose aux fournisseurs et aux déployeurs de prendre des mesures pour assurer un niveau suffisant de maîtrise de l’IA chez leur personnel et chez les personnes qui utilisent ces systèmes pour leur compte, en tenant compte de leur formation et du contexte d’utilisation. Elle s’applique depuis le 2 février 2025. Le Digital Omnibus en a assoupli la rédaction, autour de mesures proportionnées de promotion et d’encouragement, mais le principe demeure.
Le texte ne prescrit ni volume horaire, ni certification, ni organisme agréé. Pour une équipe de cinq personnes, une session interne d’une heure constitue une mise en œuvre défendable, couvrant quatre points : ce que fait et ne fait pas l’outil, le risque d’erreur factuelle et la relecture humaine des sorties sensibles, les données que l’on n’y introduit jamais (santé, coordonnées bancaires, pièces d’identité, secret des affaires), la conduite à tenir face à un résultat aberrant. Conservez-en la trace : une obligation de moyens sans preuve de moyens est difficile à défendre. Cette obligation a d’ailleurs une lecture managériale que nous développons dans Automatiser sans licencier : le droit européen inscrit qu’un déploiement d’IA s’accompagne d’une montée en compétence des salariés.
Les obligations de transparence quand un agent IA échange avec vos clients
C’est le cœur de l’échéance du 2 août 2026, et là que la distinction fournisseur/déployeur produit son effet le plus net. L’article 50, paragraphe 1 impose que les systèmes destinés à interagir directement avec des personnes physiques soient conçus de manière à informer celles-ci qu’elles interagissent avec une IA, sauf si cela est évident. Cette obligation pèse sur le fournisseur, c’est-à-dire l’éditeur de la solution, de même que le paragraphe 2, qui impose le marquage lisible par machine des contenus synthétiques.
Les obligations pesant directement sur le déployeur figurent aux paragraphes 3 et 4. Le paragraphe 3 vise la reconnaissance des émotions et la catégorisation biométrique : il faut informer les personnes exposées. Le paragraphe 4 vise les hypertrucages, à signaler comme artificiellement générés ou manipulés, et les textes publiés pour informer le public sur des questions d’intérêt public, à identifier comme générés par IA — sauf contrôle éditorial humain assorti d’une responsabilité éditoriale. Le paragraphe 5 impose une information claire et distincte, au plus tard lors de la première interaction.
Concrètement, pour une PME dont un agent répond aux clients : l’annonce du caractère artificiel de l’interlocuteur relève juridiquement de l’éditeur, mais c’est à vous de vérifier qu’elle est présente et lisible dans votre déploiement — phrase d’ouverture explicite, libellé clair sur le widget, signature identifiable dans les messages sortants. Chez Agentova, les messages d’accueil des agents en contact client sont paramétrables, ce qui permet d’y intégrer cette annonce ; côté données, la politique de confidentialité indique un hébergement dans l’Union européenne et affiche une conformité SOC 2 et CCPA, vos données n’étant ni vendues ni exploitées à des fins publicitaires — elles restent en revanche accessibles aux sous-traitants techniques qui y sont listés, ce qu’il faut reporter dans votre registre. Le cerveau IA centralise les connaissances et le ton de l’entreprise, ce qui limite les réponses hors sujet.
Ce qu’il faut documenter, et ce qui ne sert à rien
Le règlement n’impose pas de registre des usages au déployeur d’un système à risque minimal ou limité. Ce document reste pourtant le moyen le plus efficace de démontrer une démarche sérieuse, et il recoupe ce que le RGPD exige déjà. Une page par usage suffit : l’outil et son éditeur, la finalité, les données traitées, la classification de risque et sa justification, le responsable interne, le mode de supervision humaine et la date de dernière revue.
À l’inverse, trois travaux sont inutiles pour un déployeur hors haut risque : la documentation technique de l’annexe IV, qui incombe au fournisseur ; l’analyse d’impact sur les droits fondamentaux de l’article 27, réservée à certains déployeurs de systèmes à haut risque ; l’évaluation de conformité et le marquage CE.
Si vos agents traitent des données personnelles, le RGPD s’applique en revanche pleinement : notre guide sur le RGPD et les agents IA traite ce volet, que l’AI Act ne remplace pas.
Les sanctions : les vrais plafonds et à qui ils s’appliquent
L’article 99 fixe trois niveaux. Les infractions aux pratiques interdites de l’article 5 sont passibles d’amendes allant jusqu’à 35 millions d’euros ou 7 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu. Le non-respect des autres obligations, dont la transparence de l’article 50, expose à 15 millions d’euros ou 3 %. La fourniture d’informations trompeuses aux autorités est sanctionnée jusqu’à 7,5 millions d’euros ou 1 %.
Deux dispositions changent la lecture de ces chiffres pour une TPE. L’article 99, paragraphe 6 prévoit que pour les PME, y compris les start-up, l’amende est plafonnée au plus faible des deux termes : une entreprise réalisant 800 000 € de chiffre d’affaires ne s’expose donc pas à 15 millions d’euros au titre de l’article 50, mais à 3 % de ce chiffre d’affaires. Le paragraphe 7 impose de surcroît aux autorités de tenir compte de la gravité de l’infraction, de la taille de l’opérateur, du caractère intentionnel du manquement et des mesures correctrices.
Un élément manque souvent aux articles alarmistes : une sanction suppose une obligation exigible, et nul ne peut donc être sanctionné avant le 2 août 2026 pour un manquement à l’article 50. En France, la gouvernance reste d’ailleurs en cours de finalisation : après un projet de schéma décentralisé publié par la DGE et la DGCCRF en septembre 2025, un amendement gouvernemental de février 2026 a orienté le rôle de régulateur principal vers la CNIL.
AI Act TPE PME : la checklist de mise en conformité réaliste
Voici la séquence que nous recommandons à une structure de moins de cinquante salariés.
- Recenser les outils d’IA réellement utilisés, y compris ceux adoptés spontanément par les équipes. C’est l’étape qui réserve le plus de surprises.
- Qualifier votre rôle pour chacun, selon la méthode en trois questions ci-dessus.
- Classer chaque usage par niveau de risque, avec une attention au recrutement.
- Vérifier l’absence de pratique interdite au regard de l’article 5.
- Organiser la session de littératie IA et en conserver la trace.
- Contrôler l’affichage de transparence partout où un agent parle à une personne extérieure.
- Ouvrir le registre des usages.
- Vérifier le socle RGPD : base légale, information des personnes, durées de conservation, sous-traitance.
- Fixer une revue semestrielle, le calendrier européen bougeant encore.
Estimation de charge — à titre indicatif. Pour une entreprise de cinq personnes utilisant deux outils d’IA : recensement et qualification 3 h, littératie 5 h cumulées, vérification des mentions 1 h, registre 2 h. Soit environ 11 heures la première année, puis 2 à 3 heures par revue semestrielle. Cette illustration donne un ordre de grandeur, ce n’est pas un résultat mesuré chez un client.
Les erreurs d’interprétation les plus fréquentes
« Le plafond de 35 millions me concerne. » Non, sauf pratique interdite : il vise l’article 5. Une PME est en outre plafonnée au montant le plus faible entre le pourcentage et la somme fixe.
« Utiliser l’IA fait de moi un fournisseur. » Non : l’usage sous votre autorité fait de vous un déployeur, et la requalification de l’article 25 ne vise que les systèmes à haut risque.
« Tout arrive le 2 août 2026. » Non : interdictions et littératie s’appliquent depuis février 2025, les modèles à usage général depuis août 2025, et le haut risque est reporté à décembre 2027 et août 2028.
« Mon éditeur est conforme, donc je le suis. » Partiellement seulement : sa conformité ne couvre pas vos obligations propres — littératie, vérification de l’affichage dans votre déploiement, base légale RGPD, supervision humaine des sorties.
Rien dans l’AI Act n’interdit à une PME d’automatiser sa prospection, son support ou ses contenus. Le règlement encadre la manière de le faire : dire aux personnes qu’elles parlent à une machine, former ceux qui s’en servent, savoir ce que l’on utilise et pourquoi. Ce sont, à peu de chose près, les conditions d’un déploiement professionnel bien conduit.
Cet article est fourni à titre informatif et ne constitue pas un conseil juridique. Le cadre européen évolue, notamment à la suite du règlement (UE) 2026/1744 dit « Digital Omnibus », publié le 24 juillet 2026, et la gouvernance nationale française n’est pas définitivement fixée à la date de publication. Pour une analyse adaptée à votre situation, consultez un professionnel du droit.
Checklist de préparation
Votre PME est-elle prête pour l’AI Act ?
Utilisez cette liste pour organiser le travail interne. Elle ne détermine pas à elle seule votre qualification juridique.
FAQ — AI Act et obligations des TPE et PME
Qu’est-ce qui s’applique exactement au 2 août 2026 pour une entreprise ?
Le 2 août 2026 est la date d’application générale du règlement (UE) 2024/1689 prévue par son article 113. Pour une entreprise utilisatrice, l’effet principal porte sur les obligations de transparence de l’article 50, qui concernent les systèmes interagissant avec des personnes physiques et les contenus générés par IA. Les obligations relatives aux systèmes à haut risque, initialement prévues à cette date, ont été reportées au 2 décembre 2027 et au 2 août 2028 par le règlement (UE) 2026/1744 dit « Digital Omnibus », publié au Journal officiel le 24 juillet 2026. Les interdictions et l’obligation de littératie IA, elles, s’appliquent déjà depuis le 2 février 2025.
Ma PME est-elle fournisseur ou déployeur au sens de l’AI Act ?
Vous êtes déployeur si vous utilisez un système d’IA sous votre autorité dans le cadre de votre activité professionnelle, sans l’avoir développé ni le commercialiser sous votre marque. C’est la définition de l’article 3, point 4 du règlement. Vous seriez fournisseur si vous développiez le système ou le faisiez développer puis le mettiez sur le marché sous votre nom, conformément à l’article 3, point 3. Souscrire à une plateforme d’agents IA, la personnaliser et l’utiliser pour votre entreprise vous place clairement du côté déployeur, dont les obligations sont nettement plus légères.
Un agent IA qui répond à mes clients doit-il annoncer qu’il est une IA ?
Oui, l’information doit être présente. L’article 50, paragraphe 1 du règlement impose que les personnes physiques soient informées qu’elles interagissent avec un système d’IA, sauf lorsque cela est évident. Juridiquement, cette obligation pèse sur le fournisseur du système, qui doit le concevoir en ce sens, et elle est exigible depuis le 2 août 2026. En pratique, il revient à l’entreprise utilisatrice de vérifier que la mention est effectivement affichée, claire et présente au plus tard lors de la première interaction, sur tous les canaux concernés.
Quelles sanctions risque réellement une TPE au titre de l’AI Act ?
Les plafonds les plus élevés — 35 millions d’euros ou 7 % du chiffre d’affaires annuel mondial — visent exclusivement les pratiques interdites de l’article 5. Les manquements aux autres obligations, y compris celles de transparence, relèvent d’un plafond de 15 millions d’euros ou 3 %. Surtout, l’article 99, paragraphe 6 prévoit que pour les PME et les start-up, l’amende retenue est le montant le plus faible entre le pourcentage et la somme fixe. Les autorités doivent en outre tenir compte de la taille de l’entreprise, du caractère intentionnel du manquement et des mesures correctrices prises.
En quoi consiste l’obligation de littératie IA pour une petite équipe ?
L’article 4 demande aux déployeurs de prendre des mesures pour assurer un niveau suffisant de maîtrise de l’IA chez les personnes qui utilisent ces systèmes, proportionné à leur formation et au contexte d’usage. Aucune durée, certification ou organisme agréé n’est imposé par le texte. Pour une équipe de cinq personnes, une session interne d’une heure sur le fonctionnement de l’outil, les risques d’erreur, les données à ne jamais saisir et la conduite à tenir en cas de résultat aberrant constitue une mise en œuvre défendable. Conservez la trace de cette session, car l’obligation de moyens se démontre.
Faut-il tenir un registre des usages d’IA dans une PME ?
Le règlement n’impose pas de registre des usages au déployeur d’un système à risque minimal ou limité. Il reste toutefois le moyen le plus simple de démontrer une démarche structurée en cas de question d’une autorité, et il recoupe largement le registre des traitements exigé par le RGPD. Une page par usage suffit, mentionnant l’outil, son éditeur, la finalité, les données traitées, la classification de risque retenue, le responsable interne et la date de dernière revue.
L’AI Act dispense-t-il de la conformité RGPD ?
Non, les deux textes se cumulent intégralement. La CNIL rappelle qu’ils sont complémentaires : le RGPD encadre tout traitement de données personnelles, quelle que soit la technologie employée, tandis que l’AI Act encadre la mise sur le marché et l’usage des systèmes d’IA. Une PME qui utilise un agent IA pour ses relances commerciales doit donc satisfaire aux deux régimes : base légale et information des personnes au titre du RGPD, transparence et littératie au titre de l’AI Act.