Montrer le sommaire Cacher le sommaire
- RGPD et IA : qui est responsable de quoi quand un agent accède à vos données
- Le DPA : le contrat que vous devez exiger de votre éditeur
- Prospection automatisée : B2C et B2B ne suivent pas les mêmes règles
- Relancer vos clients existants : ce que l’exception « produits analogues » autorise
- Informer les personnes, permettre l’opposition, tenir les délais
- Minimisation : ne donnez pas à l’agent accès à tout par confort
- Ce qui est interdit, sans langue de bois
- Transferts hors UE et fournisseurs de modèles
- Registre des traitements et checklist avant de déployer
- Votre déploiement couvre-t-il les bases RGPD ?
- FAQ — RGPD et agents IA
- Suis-je responsable si mon agent IA envoie un message non conforme ?
- Puis-je prospecter des professionnels par email sans leur consentement ?
- Combien de temps puis-je conserver les données de mes prospects ?
- Qu’est-ce qu’un DPA et pourquoi l’exiger ?
- Puis-je faire analyser des données de santé par un agent IA ?
- Puis-je acheter un fichier de prospects pour alimenter mon agent ?
- Mes données partent-elles hors d’Europe quand j’utilise un agent IA ?
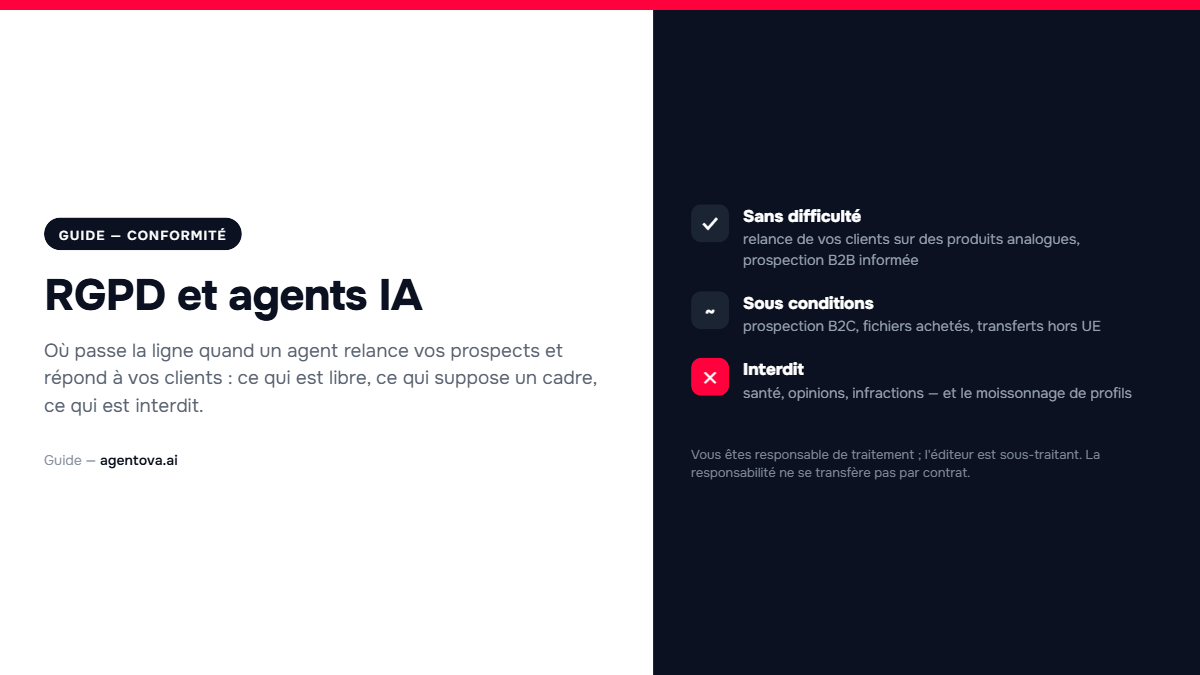
Le RGPD et l’IA forment la première objection que nous entendons chez les dirigeants de TPE et de PME, avant même la question du prix. Elle est légitime : un agent IA qui relance vos prospects, répond à vos clients ou trie votre boîte mail manipule des données personnelles en continu, plus vite que vous ne pouvez le vérifier. La question n’est pas de savoir si le RGPD s’applique — il s’applique — mais où passe exactement la ligne.
Cet article la trace, en s’appuyant sur les positions publiées par la CNIL et sur le texte du règlement. Il dit ce que vous pouvez automatiser sans difficulté, ce qui suppose un cadre précis, et ce que vous ne pouvez pas faire du tout.
RGPD et IA : qui est responsable de quoi quand un agent accède à vos données
La distinction fondatrice du RGPD oppose le responsable de traitement, celui qui « détermine les finalités et les moyens » du traitement, au sous-traitant, qui « traite des données à caractère personnel pour le compte du responsable de traitement » en suivant ses instructions (CNIL, Responsable du traitement, sous-traitants : comment bien identifier son rôle ?).
Appliqué à un agent IA, le partage est net. Vous décidez que vos prospects seront relancés, avec quelles données et à quelle fréquence : vous êtes responsable de traitement. L’éditeur fournit l’outil qui exécute vos instructions : il est sous-traitant. Cette qualification dépend de la réalité des rôles, non de l’étiquette contractuelle : vous ne pouvez pas transférer votre responsabilité par une clause.
La conséquence mérite d’être formulée sans détour. Si votre agent écrit à quelqu’un qui s’était désinscrit, si un fichier acheté se révèle non conforme, si une demande de suppression reste sans réponse, c’est vous qui répondez : devant votre client d’abord, devant la CNIL ensuite. L’éditeur a ses propres obligations — sécurité, confidentialité, assistance — mais il ne vous couvre pas. La conformité se prépare en amont, pas après le premier incident.
Le DPA : le contrat que vous devez exiger de votre éditeur
L’article 28 du RGPD impose un contrat écrit entre responsable de traitement et sous-traitant. Ce document, souvent appelé DPA (data processing agreement), n’est pas une formalité : son absence est en elle-même un manquement. La CNIL publie des clauses contractuelles types entre responsable de traitement et sous-traitant qui donnent une base de comparaison utile.
Un DPA sérieux précise l’objet, la durée, la nature et la finalité du traitement, les catégories de données et de personnes concernées. Il engage le sous-traitant à n’agir que sur instruction documentée, à garantir la confidentialité, à sécuriser les données, à vous assister pour les demandes d’exercice des droits et en cas de violation. Il encadre le recours aux sous-traitants ultérieurs — hébergeur, fournisseur de modèle — que vous devez pouvoir identifier. Il fixe enfin le sort des données en fin de contrat : restitution ou suppression.
Deux points sont fréquemment escamotés. L’usage des données à des fins d’entraînement : un éditeur qui se réserve le droit d’exploiter vos conversations client pour améliorer ses modèles ne se comporte plus en simple sous-traitant. Et la localisation des traitements, sur laquelle nous revenons plus bas. Appliquez la même exigence à Agentova : notre politique de confidentialité indique un hébergement dans l’Union européenne, un chiffrement en transit et au repos, et une conformité SOC 2 et ISO 27001. Vos données ne sont transmises à aucun tiers : elles ne sont ni vendues ni exploitées à des fins publicitaires. Quel que soit votre éditeur, réclamez le DPA et la liste de ses sous-traitants techniques : c’est cette liste qui alimente votre registre des traitements.
Prospection automatisée : B2C et B2B ne suivent pas les mêmes règles
C’est le point le plus mal compris, et celui qui coûte le plus cher. Le régime dépend de la qualité de la personne démarchée, pas de la vôtre.
En B2C, la prospection par courrier électronique, SMS ou automate d’appel suppose un consentement préalable « libre, spécifique, éclairé et univoque », résultant d’« une action positive et spécifique » : une case à cocher non pré-cochée, par exemple. L’acceptation des conditions générales ne vaut pas consentement (CNIL, La prospection commerciale par courrier électronique, SMS-MMS et automate d’appel).
En B2B, le régime est différent — et c’est là que naît la confusion. Le consentement préalable n’est pas systématiquement requis, à trois conditions cumulatives énoncées par la CNIL : la sollicitation « est en lien avec l’activité professionnelle de la personne contactée », « la personne est informée de l’origine de ses données et de la finalité du message », et « elle peut s’opposer simplement à la réception de nouvelles sollicitations » (CNIL, Communications par voie électronique aux prospects et clients).
Trois précisions changent tout en pratique. « En lien avec l’activité professionnelle » n’est pas décoratif : proposer un logiciel de comptabilité à un directeur financier entre dans le cadre, lui proposer une offre de voyage n’y entre pas. Une adresse professionnelle nominative reste une donnée personnelle ; seules les adresses génériques de type contact@ y échappent, car elles se rattachent à la personne morale. Enfin, le B2B ne dispense jamais de l’information ni du droit d’opposition : il déplace le curseur du consentement vers l’intérêt légitime, rien de plus.
Pour un agent commercial, cela donne une règle de configuration : segmenter les listes par régime avant tout envoi, et traiter la désinscription comme un signal bloquant sur tous les canaux. Dans les métiers où les demandes arrivent de partout à la fois — l’immobilier en est l’exemple type —, cette segmentation se fait au moment de brancher les canaux, pas après la première campagne.
Relancer vos clients existants : ce que l’exception « produits analogues » autorise
La CNIL admet la prospection sans consentement lorsque la personne est déjà cliente et que la sollicitation concerne des produits ou services analogues, à condition qu’elle ait été informée de cet usage et puisse s’y opposer facilement, notamment au moment de la collecte.
Deux garde-fous. La création d’un compte ne suffit pas à établir une relation client : il faut un achat ou un engagement équivalent. Et l’analogie doit être réelle : un garage peut relancer sur l’entretien du véhicule, il ne peut pas, sur cette base, promouvoir une assurance emprunteur. C’est dans ce périmètre que l’automatisation de la relance est à la fois la plus rentable et la moins exposée : vous parlez à des gens qui vous connaissent, d’un sujet qu’ils attendent.
Informer les personnes, permettre l’opposition, tenir les délais
Les articles 13 et 14 du RGPD imposent d’informer les personnes de l’identité du responsable, des finalités et de la base légale, des destinataires, de la durée de conservation, de leurs droits et de la possibilité de saisir la CNIL. Quand les données n’ont pas été collectées auprès de la personne elle-même, il faut ajouter les catégories de données et leur source, et l’informer au plus tard dans le mois (CNIL, IA : informer les personnes concernées). L’information doit être « concise, transparente, compréhensible et aisément accessible ».
Quand un agent traite la demande d’un client, deux réflexes s’imposent. La loyauté : la personne doit pouvoir savoir qu’elle échange avec un système automatisé et comment joindre un humain. La traçabilité : ce que l’agent collecte doit être rattaché à une finalité déclarée, pas accumulé « au cas où ».
Côté conservation, la CNIL donne un repère opérationnel : les données de prospects se conservent « pendant un délai de trois ans à compter de leur collecte ou du dernier contact venant du prospect », celles des clients « pendant la relation commerciale, puis pour une durée de trois ans à compter de la fin de la relation commerciale » (CNIL, référentiel gestion des activités commerciales). Un agent qui relance un prospect silencieux depuis quatre ans travaille sur une base qui n’aurait plus dû exister.
Minimisation : ne donnez pas à l’agent accès à tout par confort
La minimisation est le principe que l’automatisation met le plus facilement à mal, parce qu’il est plus rapide de tout connecter que de choisir. La CNIL en fait l’une des étapes clés de ses recommandations sur le développement des systèmes d’IA : ne traiter que les données nécessaires à la finalité poursuivie, et pas davantage.
Concrètement, un agent de relance a besoin du nom, de l’adresse professionnelle, de l’historique d’achat et du statut d’opposition. Il n’a pas besoin des pièces d’identité stockées dans votre espace de fichiers, ni des arrêts de travail de vos salariés, ni de toute votre boîte mail. Le paramétrage des droits d’accès, au moment de brancher vos outils, est un acte de conformité autant qu’un acte technique. Même raisonnement pour ce que vous déposez dans le cerveau IA : de la connaissance métier, pas un stock de données personnelles brutes.
À titre indicatif : restreindre un agent commercial à 4 champs CRM au lieu des 30 que compte la fiche client divise par plus de sept le volume de données exposé en cas d’incident, à activité inchangée. Ce n’est pas un résultat mesuré chez un client, c’est l’arithmétique de la minimisation.
Ce qui est interdit, sans langue de bois
Certaines pratiques ne se négocient pas : aucun paramétrage ne les rend acceptables.
L’achat de fichiers non conformes. La vente de fichiers est légale, mais l’acheteur a des obligations propres : informer les personnes de l’origine de leurs données au plus tard dans le mois, et vérifier, pour la prospection électronique, que le consentement a bien été recueilli en le nommant comme partenaire — à défaut, il doit le recueillir lui-même (CNIL, Vente de fichiers clients). Un fichier vendu sans preuve de consentement est inutilisable.
La prospection B2C sans consentement. Il n’existe pas de contournement par l’automatisation, ni par le volume, ni par la qualité du message.
Le moissonnage de données personnelles pour prospecter. Les données publiquement accessibles restent des données personnelles et ne sont pas librement réutilisables. La CNIL rappelle que lorsque les personnes ne s’attendent pas raisonnablement à être démarchées, le consentement est requis, et que l’origine des données doit être communiquée au plus tard lors du premier contact (CNIL, Réutilisation des données publiquement accessibles à des fins de démarchage). Extraire massivement des profils pour alimenter un agent ne relève pas de cette tolérance.
Le ciblage à partir de données sensibles. Le RGPD interdit par principe le traitement des données révélant l’origine raciale ou ethnique, les opinions politiques, les convictions religieuses ou philosophiques, l’appartenance syndicale, ainsi que des données génétiques, biométriques, de santé et de vie ou orientation sexuelle (CNIL, donnée sensible). Les infractions et condamnations relèvent d’un régime distinct, tout aussi restrictif. Ces catégories ne doivent ni transiter par un agent, ni servir de critère de segmentation. Le cas le plus courant en pratique concerne les informations liées au handicap dans un organisme de formation, que nous traitons dans notre guide Qualiopi et automatisation.
Transferts hors UE et fournisseurs de modèles
Un agent IA s’appuie sur un ou plusieurs modèles de langage, parfois hébergés hors de l’Union européenne. Ce transfert n’est pas interdit, mais il est encadré : décision d’adéquation de la Commission européenne, clauses contractuelles types, règles d’entreprise contraignantes ou, à défaut, dérogations limitées (CNIL, Transferts de données hors UE). Les clauses types de la Commission ont été mises à jour le 4 juin 2021 ; les versions antérieures ne sont plus valables.
Trois questions à poser à votre éditeur : où sont hébergées les données, quels sous-traitants ultérieurs interviennent, sur quel mécanisme repose l’éventuel transfert. Les réponses figurent au registre. Le RGPD n’est d’ailleurs pas le seul texte à considérer : voir notre guide de l’AI Act pour les TPE et PME.
Registre des traitements et checklist avant de déployer
Toute organisation qui traite des données personnelles doit tenir un registre. L’allègement prévu en dessous de 250 salariés est étroit : il ne dispense ni des traitements non occasionnels, comme la gestion des clients ou de la paie, ni de ceux qui présentent un risque, ni de ceux portant sur des données sensibles (CNIL, Le registre des activités de traitement). Un agent de prospection ou de relation client en relève sans ambiguïté. Chaque fiche mentionne les finalités, les catégories de personnes et de données, les destinataires — sous-traitants compris —, les transferts hors UE et leurs garanties, les durées de conservation et une description générale des mesures de sécurité.
Avant la mise en production, six vérifications couvrent l’essentiel :
- Le DPA article 28 est signé, et la liste des sous-traitants ultérieurs est connue.
- Le traitement est inscrit au registre, avec sa finalité et sa durée de conservation.
- Les listes sont segmentées entre régime B2C et régime B2B, et purgées au-delà de trois ans.
- Chaque message sortant porte l’identité de l’expéditeur, l’origine des données et un moyen de refus simple.
- Les accès de l’agent sont limités aux données nécessaires, et aucune donnée sensible n’est dans son périmètre.
- La mention d’information est à jour, et une procédure existe pour traiter les demandes d’accès, de rectification et d’opposition.
Si l’une de ces cases reste vide, ce n’est pas l’agent qu’il faut désactiver : c’est la case qu’il faut remplir avant la première campagne. Et si le vocabulaire de cette liste vous arrête — responsable de traitement, sous-traitant ultérieur, minimisation —, notre glossaire de l’IA pour dirigeants les définit en une phrase chacun.
Checklist interactive
Votre déploiement couvre-t-il les bases RGPD ?
Cochez les points déjà documentés. Cette checklist ne remplace pas l’analyse d’un professionnel du droit ou de votre DPO.
FAQ — RGPD et agents IA
Suis-je responsable si mon agent IA envoie un message non conforme ?
Oui. En utilisant un agent IA pour traiter des données personnelles, vous déterminez les finalités et les moyens du traitement : vous êtes responsable de traitement au sens du RGPD, et l’éditeur de la plateforme est votre sous-traitant. C’est donc vous qui répondez devant la personne concernée et devant la CNIL. L’éditeur reste tenu à ses obligations propres de sécurité, de confidentialité et d’assistance, mais cela ne transfère pas votre responsabilité.
Puis-je prospecter des professionnels par email sans leur consentement ?
Oui, sous trois conditions cumulatives posées par la CNIL : la sollicitation doit être en lien avec l’activité professionnelle de la personne contactée, celle-ci doit être informée de l’origine de ses données et de la finalité du message, et elle doit pouvoir s’opposer simplement à de nouvelles sollicitations. Ce régime ne vaut pas pour les particuliers, chez qui le consentement préalable reste la règle. Une adresse professionnelle nominative demeure une donnée personnelle.
Combien de temps puis-je conserver les données de mes prospects ?
La CNIL retient un repère de trois ans à compter de la collecte ou du dernier contact venant du prospect. Pour les clients, les données de prospection peuvent être conservées pendant la relation commerciale, puis trois ans après sa fin. Au-delà, il faut supprimer les données ou les archiver de manière appropriée. Ce délai doit être paramétré dans vos outils, faute de quoi un agent relancera des contacts sur une base devenue illégitime.
Qu’est-ce qu’un DPA et pourquoi l’exiger ?
Le DPA, ou contrat de sous-traitance au sens de l’article 28 du RGPD, est le contrat écrit qui encadre le traitement de données réalisé par votre prestataire pour votre compte. Il doit préciser l’objet, la durée, la nature et la finalité du traitement, les catégories de données et de personnes, les mesures de sécurité, le recours aux sous-traitants ultérieurs, l’assistance en cas de demande de droits ou de violation, et le sort des données en fin de contrat. Son absence constitue en elle-même un manquement.
Puis-je faire analyser des données de santé par un agent IA ?
Non, sauf cadre juridique spécifique. Les données de santé font partie des catégories particulières dont le RGPD interdit par principe le traitement, au même titre que les opinions politiques, les convictions religieuses, l’appartenance syndicale, les données génétiques et biométriques ou celles relatives à la vie sexuelle. Les données d’infractions et de condamnations relèvent d’un régime distinct, également restrictif. Ces informations ne doivent pas transiter par un agent conversationnel ni servir de critère de ciblage.
Puis-je acheter un fichier de prospects pour alimenter mon agent ?
La vente de fichiers n’est pas interdite, mais l’acheteur porte des obligations lourdes. Il doit informer les personnes de l’origine de leurs données au plus tard dans le mois suivant leur obtention, et vérifier, pour la prospection électronique, que le consentement a été recueilli en le désignant nommément comme partenaire — sinon il doit le recueillir lui-même. En pratique, un fichier vendu sans preuve documentée de consentement est inexploitable pour de la prospection B2C.
Mes données partent-elles hors d’Europe quand j’utilise un agent IA ?
Cela dépend de l’architecture de la plateforme et des modèles utilisés. Un transfert hors Union européenne n’est pas interdit, mais il doit reposer sur un mécanisme prévu par le RGPD : décision d’adéquation, clauses contractuelles types de la Commission européenne dans leur version du 4 juin 2021, règles d’entreprise contraignantes ou dérogation limitée. Demandez à votre éditeur où sont hébergées les données, quels sous-traitants ultérieurs interviennent et sur quelle garantie repose le transfert, puis consignez ces éléments dans votre registre.
Cet article a une vocation informative et ne constitue pas un conseil juridique. Les règles évoquées sont susceptibles d’évoluer et leur application dépend de votre situation particulière : pour une analyse adaptée à votre organisation, rapprochez-vous d’un professionnel du droit ou de votre délégué à la protection des données.